GitHub Copilot CLI, OpenAI Codex CLI y Claude Code, con GPT-6 Astra y Claude Opus 5.5. Más allá de la demo: detección de defectos, fiabilidad, QA, QC y el coste de seguir midiendo.
Agentes al vuelo frente a un harness gobernado
leer más...

GitHub Copilot CLI, OpenAI Codex CLI y Claude Code, con GPT-6 Astra y Claude Opus 5.5. Más allá de la demo: detección de defectos, fiabilidad, QA, QC y el coste de seguir midiendo.

Un agente custom de Copilot en VS Code es, al final, un fichero markdown que cualquiera puede editar. La pregunta aburrida —¿qué prompt se ejecutó de verdad, el de git o el que alguien tenía sin commitear?— es la que decide si gobiernas tus agentes o solo confías en que nadie los toque. Este repo captura la telemetría completa vía OpenTelemetry, la manda a Jaeger, y sobre esos traces detecta el drift: el trace sabe qué se ejecutó, git sabe qué debería haberse ejecutado, y la resta es la auditoría. Con una advertencia honesta al final: esto te da visibilidad forense, no prevención.

Agent Harness y CodeAct resuelven problemas distintos, pero complementarios. El primero gobierna la planificación, el estado, las herramientas y las aprobaciones; el segundo permite ejecutar de forma compacta tareas intensivas en datos y llamadas a herramientas. En este artículo construimos una demo con C#, .NET 10, Microsoft Foundry y Bicep.

El protocolo de agentes del que nadie habla: AHP no conecta herramientas (eso es MCP) ni delega entre agentes (eso es A2A), sino que decide quién es el dueño de la sesión. El host tiene el estado, los clientes son vistas — y aquí lo compilo en ~300 líneas para que lo veas funcionar.
La cloud soberana no es una región, ni una landing zone, ni un contrato. Es una arquitectura de control. Azure Local, Microsoft 365 Local, Foundry Local y los modelos de DevOps soberano apuntan a una misma dirección: permitir que las organizaciones reguladas mantengan continuidad, gobierno y trazabilidad sobre sus cargas críticas, incluso en escenarios de desconexión o incertidumbre geopolítica.

Heredar una suscripcion de Azure suele empezar con una pregunta incomoda: ¿qué hay aquí? y ¿qué se puede romper si toco algo?. Azure Subscription Snapshot nace para responder justo eso, sin magia negra y sin depender de memoria tribal. Ejecutas un comando, esperas a que termine, y obtienes una fotografia completa, ordenada y reutilizable de tu entorno.
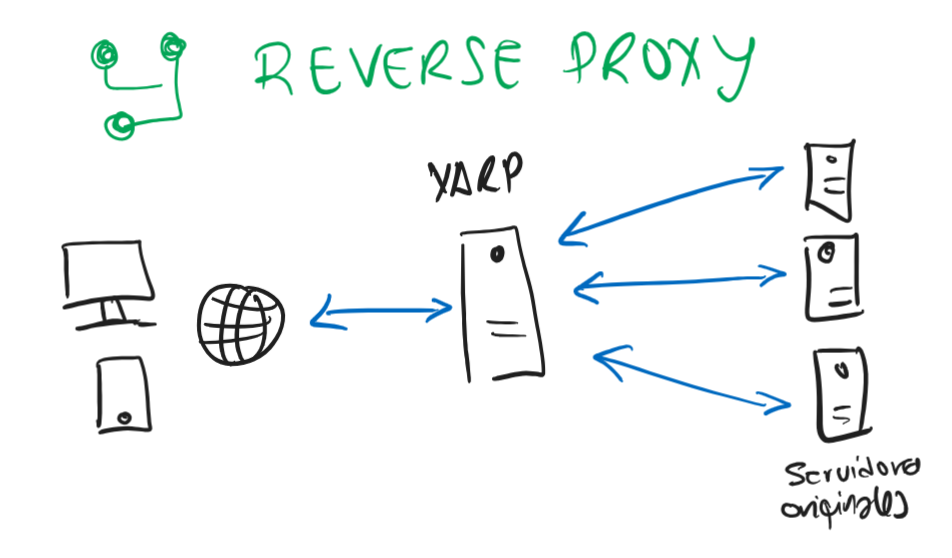
Cada vez más aplicaciones empiezan a usar LLMs. Integrar un modelo es sencillo: haces una llamada HTTP y listo.
El problema aparece cuando la IA pasa a producción.
Entonces necesitas …
Durante muchos años en arquitectura de software hemos hablado de: CI/CD, DevSecOps, SBOM, supply chain security, SLSA, …
Pero hay una pregunta que durante demasiado tiempo ha quedado en segundo plano: ¿Cómo sabemos que el binario que estamos ejecutando es realmente el que generó nuestro pipeline? No el código, el binario final.
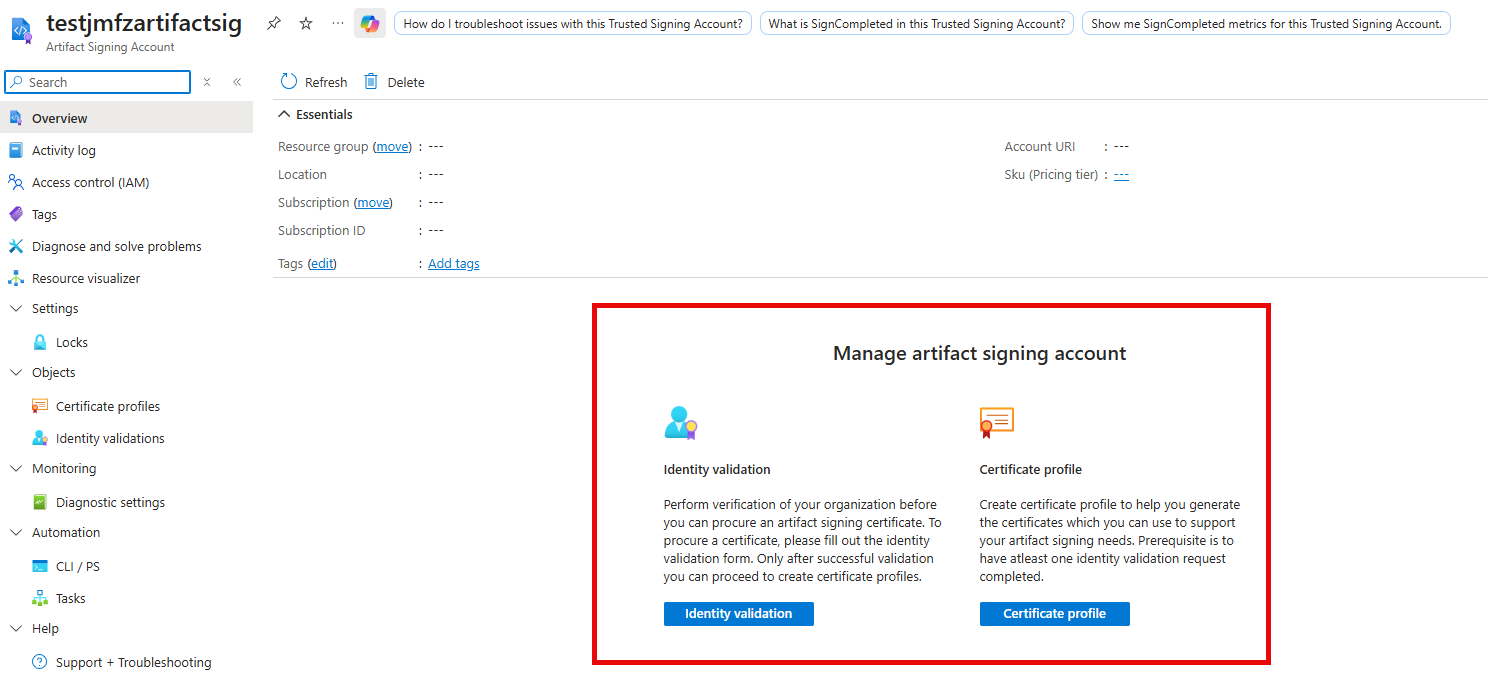
Ahí es donde entra Azure Artifact Signing. Veamos como.

Una red de seguridad estratégica para refactorizar y modernizar legacy. En proyectos reales, especialmente en entornos enterprise, hay una situación recurrente. Veamos como nos ayuda.
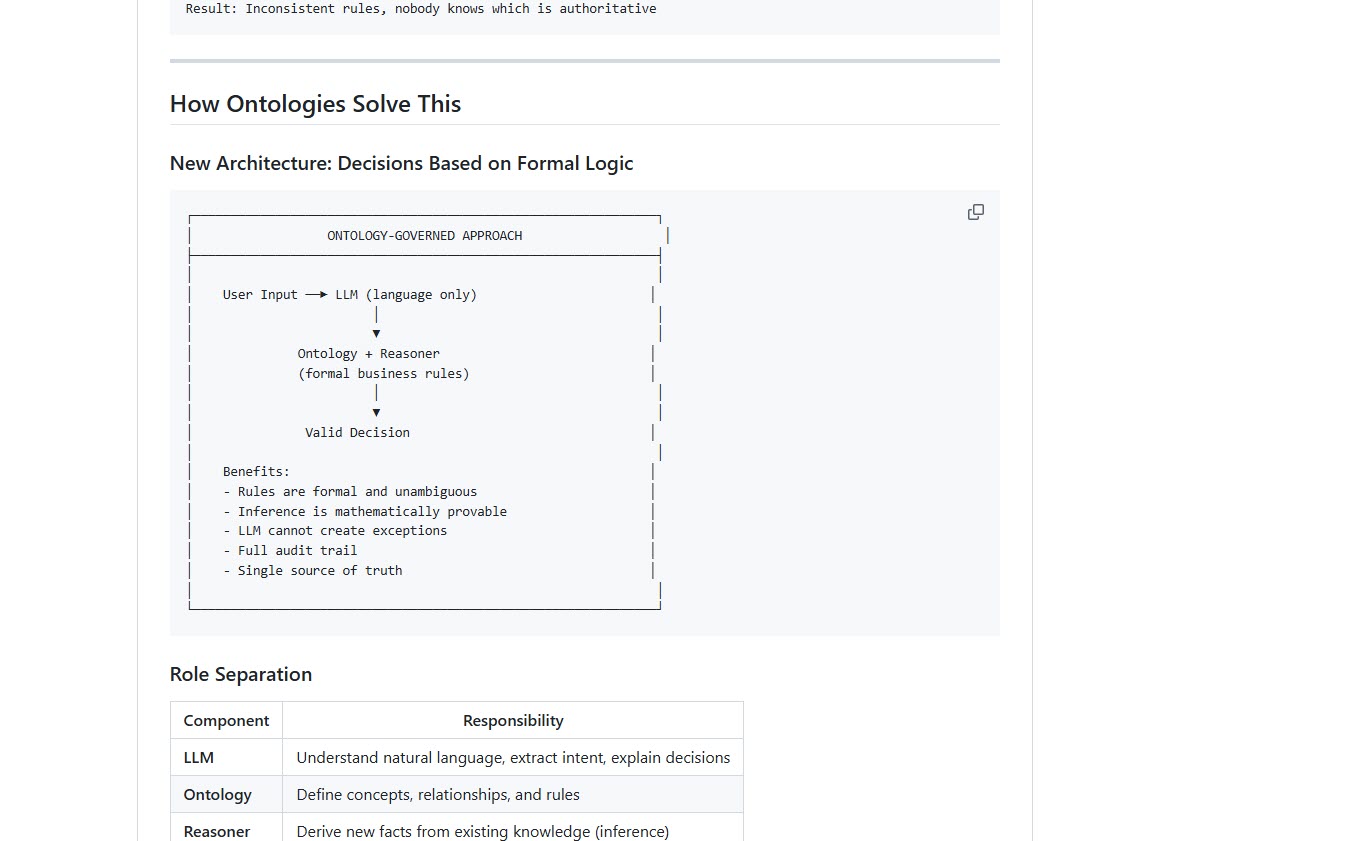
Si tus reglas viven en prompts, no tienes gobernanza: tienes suerte. Este repo demuestra un enfoque distinto: el LLM no manda. Las reglas se modelan en OWL y un reasoner determina qué está permitido. Así eliminas el “depende cómo lo preguntes”, bloqueas prompt injection y paras el prompt drift. La IA habla; la ontología pone los límites.