Buscar
Explorar el blog
¿Qué quieres encontrar?
Arquitectura, Agentic AI, Azure, .NET, microservicios y más.

Artículos

Entorno Clean Room con Azure Confidential Computing para la migración segura de código VB6 a .NET

Entorno Clean Room con Azure Confidential Computing para la migración segura de código VB6 a .NET

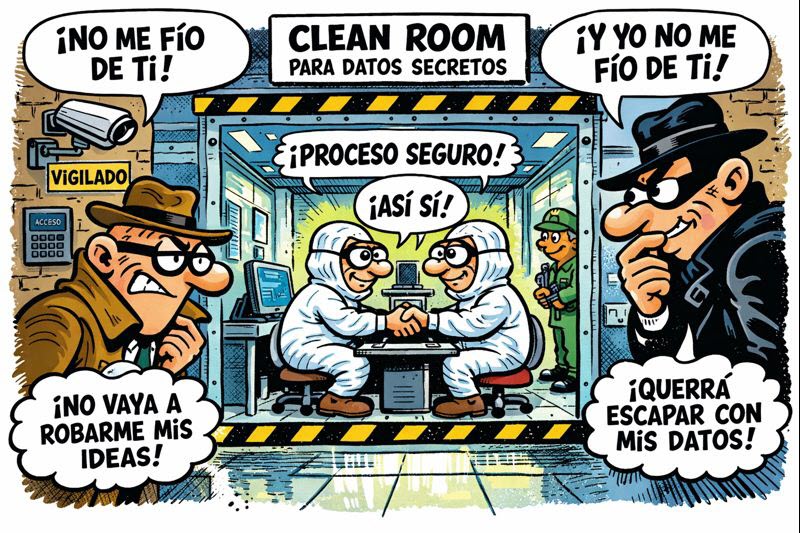
La migración de código legacy entre organizaciones plantea un problema estructural de confianza: el cliente no quiere exponer su propiedad intelectual y el proveedor no puede revelar su tecnología de transformación. Un entorno clean room basado en Azure Confidential Computing resuelve este dilema trasladando la confianza desde personas y contratos hacia garantías criptográficas verificables. Mediante enclaves de hardware, atestación remota y cifrado extremo a extremo, es posible transformar código VB6 a .NET sin que ninguna de las partes tenga acceso al código o a los algoritmos de la otra, incluso durante el procesamiento. El resultado es una arquitectura viable en producción que protege la IP, reduce el riesgo operativo y habilita modernización segura sin confianza ciega.
leer más...
Workflows deterministas vs agentes autónomos vs modelos híbridos – Cuándo usar cada enfoque en arquitectura de IA (y cuándo no)

Workflows deterministas vs agentes autónomos vs modelos híbridos – Cuándo usar cada enfoque en arquitectura de IA (y cuándo no)

Workflows deterministas, agentes autónomos y modelos híbridos suelen mezclarse bajo el paraguas de “arquitectura de IA”, como si fueran sinónimos. No lo son.

Aunque comparten terminología y tecnología, representan formas muy distintas de diseñar procesos y delegar decisiones. En este artículo se clarifica qué es cada uno, cuándo utilizarlo y por qué confundirlos suele acabar en sistemas frágiles y difíciles de gobernar.

leer más...
TOGAF® 10 en Práctica: por qué he publicado este libro (y por qué es gratuito)

TOGAF® 10 en Práctica: por qué he publicado este libro (y por qué es gratuito)

Durante mucho tiempo, intento aplicar TOGAF en proyectos reales: entornos complejos, organizaciones grandes, equipos distribuidos, presión de negocio y decisiones que no admiten demasiada teoría. Y si hay algo que he visto repetirse una y otra vez es esto: TOGAF se entiende, pero no se sabe aplicar. No porque el marco sea malo —de hecho, TOGAF sigue siendo uno de los marcos de arquitectura empresarial más sólidos que existen— sino porque suele enseñarse y explicarse de forma excesivamente académica, desconectada de la realidad de los proyectos. De ahí nace este libro. Entra para descargarlo.

leer más...
SDD vs AURORA-IA — ¿qué aporta cada uno, y por qué AURORA-IA?

SDD vs AURORA-IA — ¿qué aporta cada uno, y por qué AURORA-IA?

SDD coloca la especificación en el centro del desarrollo: define con claridad qué debe hacer el sistema antes de escribir una línea de código, reduciendo ambigüedades y alineando a todo el equipo desde el inicio.
Con AURORA-IA vamos un paso más allá: combinamos spec-centricidad con tests, gobernanza, trazabilidad, pipeline y automatización IA + humana — transformando la spec en una casa real, lista para vivir y crecer con control.

leer más...
AURORA-IA — En Acción

AURORA-IA — En Acción

Siempre que pido o propongo algo es por qué se puede hacer, aquí la demo que demuestra como en unos 45 minutos tenemos una recreación de un juego muy sencillo. Veamos como.

leer más...
TOON, MCP y Agentes: menos hype, más arquitectura real (y un 25% de ahorro que sí importa)

TOON, MCP y Agentes: menos hype, más arquitectura real (y un 25% de ahorro que sí importa)

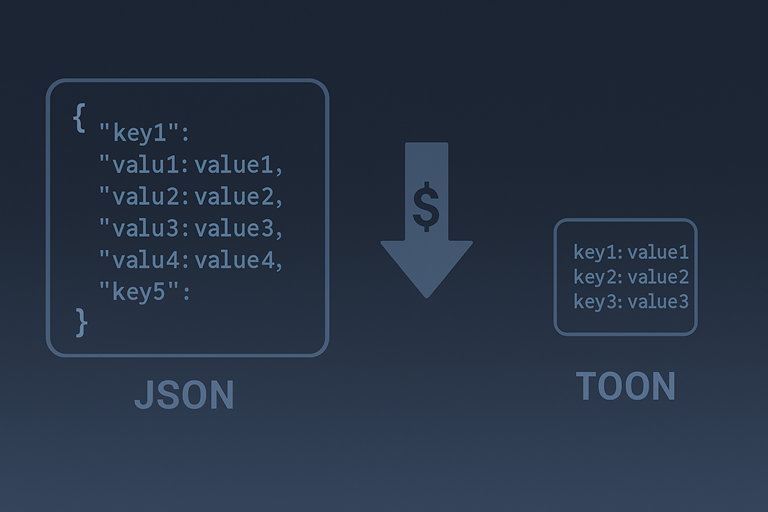
En mis pruebas reales con modelos de razonamiento (o1) y datos de negocio no cocinados, TOON no fue “mágico”, pero sí consistentemente útil: frente a JSON compacto, TOON-RAW redujo ~25% de tokens sin perder precisión ni aumentar la latencia. Ese ahorro aparece justo donde más duele —en los tool-results entre MCP y los agentes— y se multiplica en arquitecturas AI-native con decenas de llamadas por flujo. La conclusión no es cambiar tus APIs a TOON, sino usar JSON mini en el backend y reservar TOON para la frontera MCP ↔ LLM, donde optimizar tokens sin perder estructura sí importa.

leer más...
IoT

Azure IoT Operations

Azure IoT Operations es el nuevo plano industrial de Microsoft para plantas que necesitan algo más que un IoT “de laboratorio”. Es una plataforma edge-native, basada en Kubernetes y habilitada por Azure Arc, capaz de procesar millones de señales por segundo, integrar OPC UA de forma nativa, operar sin conexión durante horas y gobernar todo el ciclo de vida del dato desde el propio perímetro. En este monográfico exploro cómo IoT Operations se diferencia de IoT Hub y de IoT Edge, cuándo tiene sentido dar el salto, y qué implica en términos de arquitectura, seguridad, gobernanza y coste operativo (FinOps). También incluyo un despliegue paso a paso, varios casos de uso reales en manufactura, ejemplos de DataFlows, módulos propios (Python/.NET), integración con Microsoft Fabric y un análisis totalmente práctico de cómo operar esta plataforma en producción.

Si trabajas en entornos OT/IT, si necesitas alta frecuencia, resiliencia offline o un modelo de operación declarativo, este artículo te ayudará a entender por qué IoT Operations no es una evolución de IoT Edge… sino el siguiente plano lógico para plantas modernas.

leer más...