Parte II — Control plane de IA: APIM, seguridad y escalado real en Azure
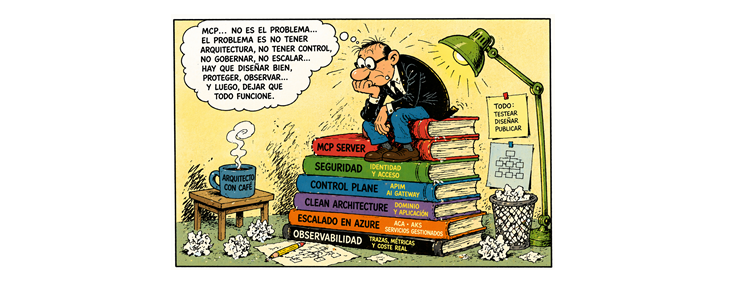
MCP en sistemas enterprise: cómo diseñar, gobernar y escalar en .NET y Azure (II)
leer más...

Parte II — Control plane de IA: APIM, seguridad y escalado real en Azure
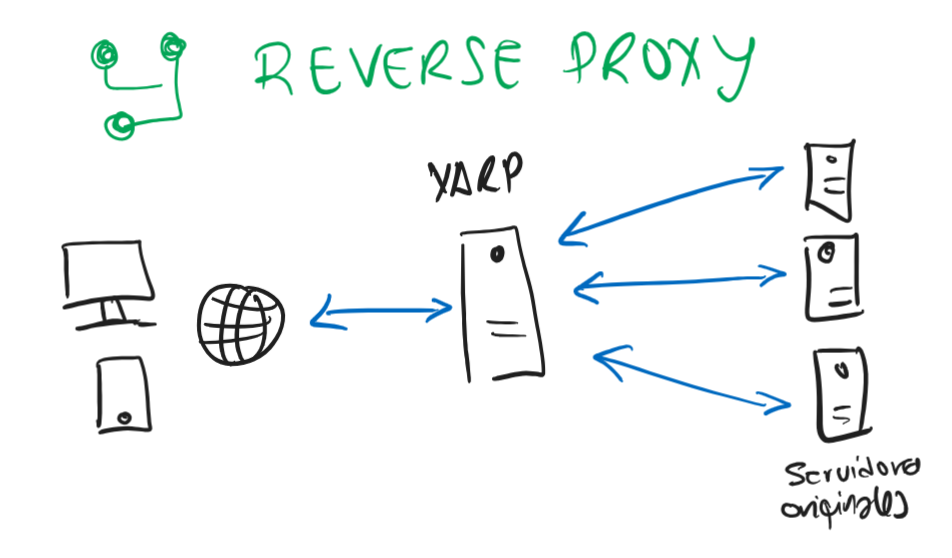
Cada vez más aplicaciones empiezan a usar LLMs. Integrar un modelo es sencillo: haces una llamada HTTP y listo.
El problema aparece cuando la IA pasa a producción.
Entonces necesitas …

En entornos empresariales modernos, usar Docker “porque sí” ya no es suficiente. La tecnología de contenedores debe alinearse con políticas de cumplimiento, licenciamiento y productividad, especialmente cuando trabajamos en equipos grandes, con requisitos legales o con entornos Windows/WSL2.

Una red de seguridad estratégica para refactorizar y modernizar legacy. En proyectos reales, especialmente en entornos enterprise, hay una situación recurrente. Veamos como nos ayuda.
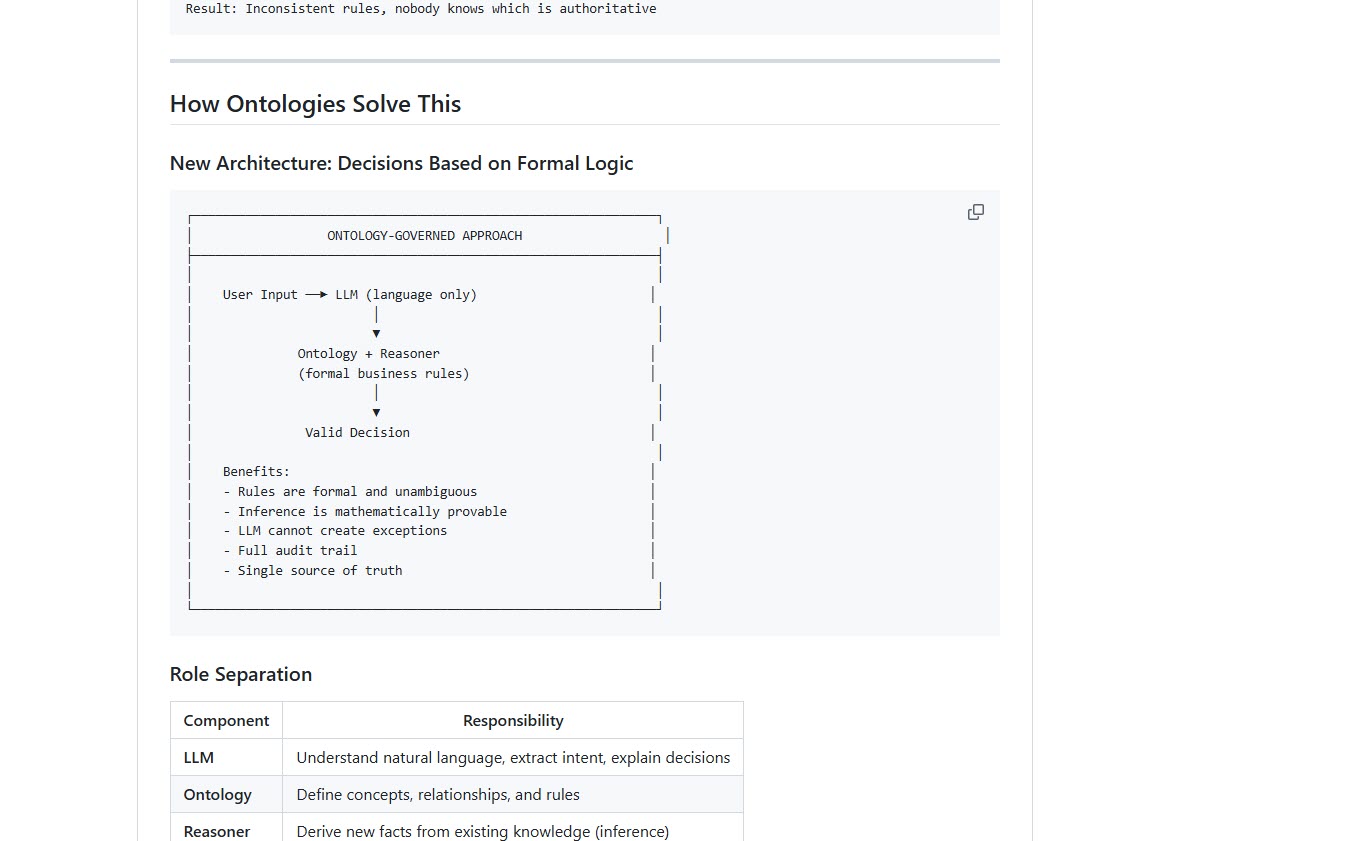
Si tus reglas viven en prompts, no tienes gobernanza: tienes suerte. Este repo demuestra un enfoque distinto: el LLM no manda. Las reglas se modelan en OWL y un reasoner determina qué está permitido. Así eliminas el “depende cómo lo preguntes”, bloqueas prompt injection y paras el prompt drift. La IA habla; la ontología pone los límites.
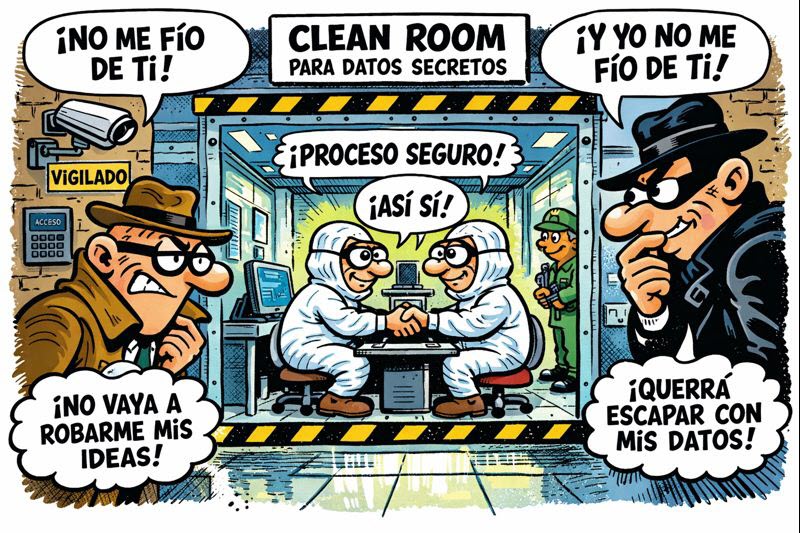
La migración de código legacy entre organizaciones plantea un problema estructural de confianza: el cliente no quiere exponer su propiedad intelectual y el proveedor no puede revelar su tecnología de transformación. Un entorno clean room basado en Azure Confidential Computing resuelve este dilema trasladando la confianza desde personas y contratos hacia garantías criptográficas verificables. Mediante enclaves de hardware, atestación remota y cifrado extremo a extremo, es posible transformar código VB6 a .NET sin que ninguna de las partes tenga acceso al código o a los algoritmos de la otra, incluso durante el procesamiento. El resultado es una arquitectura viable en producción que protege la IP, reduce el riesgo operativo y habilita modernización segura sin confianza ciega.
Workflows deterministas, agentes autónomos y modelos híbridos suelen mezclarse bajo el paraguas de “arquitectura de IA”, como si fueran sinónimos. No lo son.
Aunque comparten terminología y tecnología, representan formas muy distintas de diseñar procesos y delegar decisiones. En este artículo se clarifica qué es cada uno, cuándo utilizarlo y por qué confundirlos suele acabar en sistemas frágiles y difíciles de gobernar.

Tres formas distintas de potenciar el desarrollo con IA — cada una en su nivel real
En el panorama actual del desarrollo asistido por IA, hay muchas confusiones sobre qué aporta cada herramienta y cómo compiten (o no) entre sí. Vamos a ordenar ese debate con hechos y matices correctos.

Durante mucho tiempo, intento aplicar TOGAF en proyectos reales: entornos complejos, organizaciones grandes, equipos distribuidos, presión de negocio y decisiones que no admiten demasiada teoría. Y si hay algo que he visto repetirse una y otra vez es esto: TOGAF se entiende, pero no se sabe aplicar. No porque el marco sea malo —de hecho, TOGAF sigue siendo uno de los marcos de arquitectura empresarial más sólidos que existen— sino porque suele enseñarse y explicarse de forma excesivamente académica, desconectada de la realidad de los proyectos. De ahí nace este libro. Entra para descargarlo.
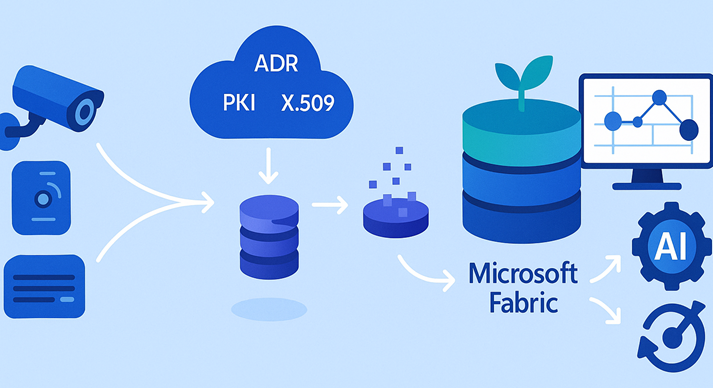
En muchos foros se siente que IoT Hub está muerto, que Microsoft ya no hace nada con él… pero nada más lejos de la realidad. Basta con ver las últimas novedades en preview de IoT Hub, comparar con proyectos activos en GitHub como Azure IoT Edge, y entender cómo Microsoft posiciona estos servicios, para notar que el ecosistema IoT de Azure está más vivo y maduro que nunca.