Uno de los bloqueos más comunes que escucho en empresas cuando proponemos usar Dapr sobre Azure —por ejemplo con Azure Service Bus o Azure Blob Storage bindings — es que los building block estan en versión alpha. Veamos que significa esto.


Uno de los bloqueos más comunes que escucho en empresas cuando proponemos usar Dapr sobre Azure —por ejemplo con Azure Service Bus o Azure Blob Storage bindings — es que los building block estan en versión alpha. Veamos que significa esto.

Durante años, en distintos foros, revisiones técnicas, comunidades internas y sesiones de arquitectura, he repetido siempre lo mismo:
el code coverage NO es una métrica fiable de calidad de tests. Y aun así, periódicamente alguien vuelve a preguntar.

SDD coloca la especificación en el centro del desarrollo: define con claridad qué debe hacer el sistema antes de escribir una línea de código, reduciendo ambigüedades y alineando a todo el equipo desde el inicio.
Con AURORA-IA vamos un paso más allá: combinamos spec-centricidad con tests, gobernanza, trazabilidad, pipeline y automatización IA + humana — transformando la spec en una casa real, lista para vivir y crecer con control.

Siempre que pido o propongo algo es por qué se puede hacer, aquí la demo que demuestra como en unos 45 minutos tenemos una recreación de un juego muy sencillo. Veamos como.

Adoptar AURORA-IA no es añadir una herramienta, sino incorporar una forma moderna de trabajar donde la intención, la especificación viva y los contratos de comportamiento se convierten en el centro del desarrollo asistido por IA. Entra para ver de que va esta metodología.

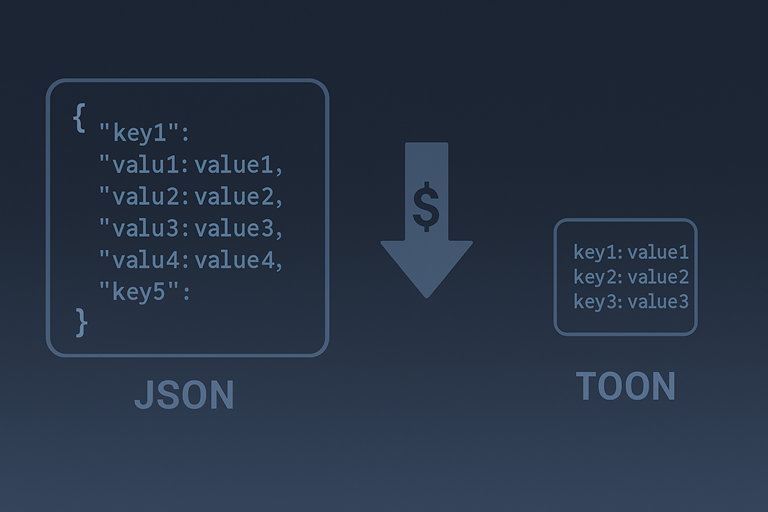
En mis pruebas reales con modelos de razonamiento (o1) y datos de negocio no cocinados, TOON no fue “mágico”, pero sí consistentemente útil: frente a JSON compacto, TOON-RAW redujo ~25% de tokens sin perder precisión ni aumentar la latencia. Ese ahorro aparece justo donde más duele —en los tool-results entre MCP y los agentes— y se multiplica en arquitecturas AI-native con decenas de llamadas por flujo. La conclusión no es cambiar tus APIs a TOON, sino usar JSON mini en el backend y reservar TOON para la frontera MCP ↔ LLM, donde optimizar tokens sin perder estructura sí importa.

Azure IoT Operations es el nuevo plano industrial de Microsoft para plantas que necesitan algo más que un IoT “de laboratorio”. Es una plataforma edge-native, basada en Kubernetes y habilitada por Azure Arc, capaz de procesar millones de señales por segundo, integrar OPC UA de forma nativa, operar sin conexión durante horas y gobernar todo el ciclo de vida del dato desde el propio perímetro. En este monográfico exploro cómo IoT Operations se diferencia de IoT Hub y de IoT Edge, cuándo tiene sentido dar el salto, y qué implica en términos de arquitectura, seguridad, gobernanza y coste operativo (FinOps). También incluyo un despliegue paso a paso, varios casos de uso reales en manufactura, ejemplos de DataFlows, módulos propios (Python/.NET), integración con Microsoft Fabric y un análisis totalmente práctico de cómo operar esta plataforma en producción.
Si trabajas en entornos OT/IT, si necesitas alta frecuencia, resiliencia offline o un modelo de operación declarativo, este artículo te ayudará a entender por qué IoT Operations no es una evolución de IoT Edge… sino el siguiente plano lógico para plantas modernas.

Diseñar una buena arquitectura no garantiza que el sistema funcione correctamente.
La verdadera clave está en evaluar esa arquitectura antes de implementarla, asegurándose de que cumple los atributos de calidad (rendimiento, disponibilidad, seguridad, mantenibilidad, etc.) que el negocio necesita.
Para ello, el SEI (Software Engineering Institute) de la Carnegie Mellon University desarrolló el ATAM (Architecture Tradeoff Analysis Method): un método cualitativo, sistemático y colaborativo que permite valorar los riesgos y compensaciones (trade-offs) de una arquitectura de software antes de su construcción.

Inspirado por lo que vi en el evento AWS DevSphere 2025 y el video «Build applications faster with GenAI» en YouTube, decidí compartir mi punto de vista sobre por qué el ciclo de vida tradicional del desarrollo de software (SDLC) está roto y cómo podemos evolucionar hacia un enfoque más efectivo, incluso fuera del ecosistema de AWS. Porque al final, hablamos de metodologías y patrones que son agnósticos al proveedor cloud y pueden aplicarse en cualquier entorno, incluyendo Azure.

En una arquitectura cloud-native empresarial, controlar cómo circula el tráfico dentro y fuera del clúster Kubernetes no es solo un reto técnico, sino una necesidad estratégica de seguridad, trazabilidad y gobernanza.