Una red de seguridad estratégica para refactorizar y modernizar legacy. En proyectos reales, especialmente en entornos enterprise, hay una situación recurrente. Veamos como nos ayuda.

Golden Master Pattern en .NET
leer más...

Una red de seguridad estratégica para refactorizar y modernizar legacy. En proyectos reales, especialmente en entornos enterprise, hay una situación recurrente. Veamos como nos ayuda.
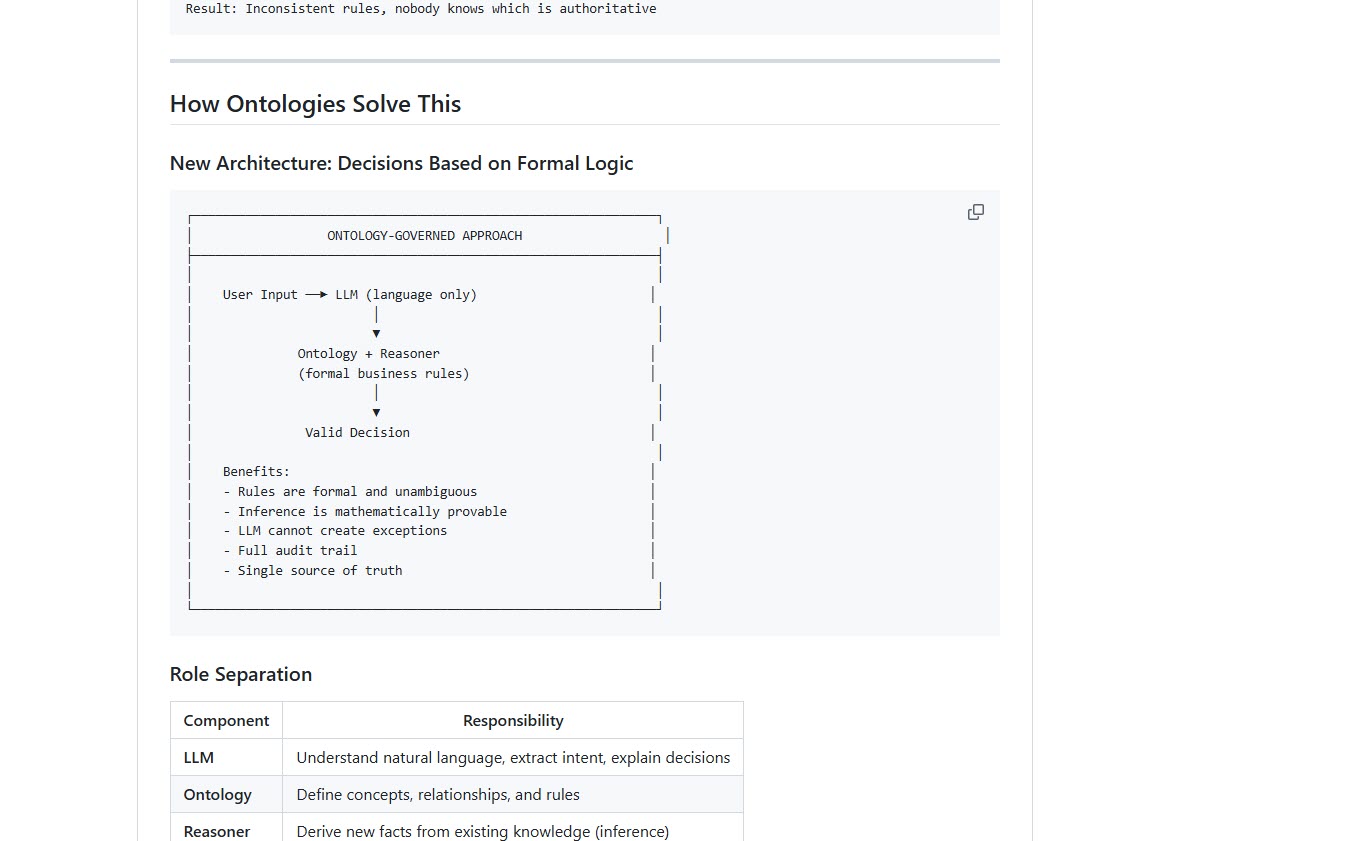
Si tus reglas viven en prompts, no tienes gobernanza: tienes suerte. Este repo demuestra un enfoque distinto: el LLM no manda. Las reglas se modelan en OWL y un reasoner determina qué está permitido. Así eliminas el “depende cómo lo preguntes”, bloqueas prompt injection y paras el prompt drift. La IA habla; la ontología pone los límites.
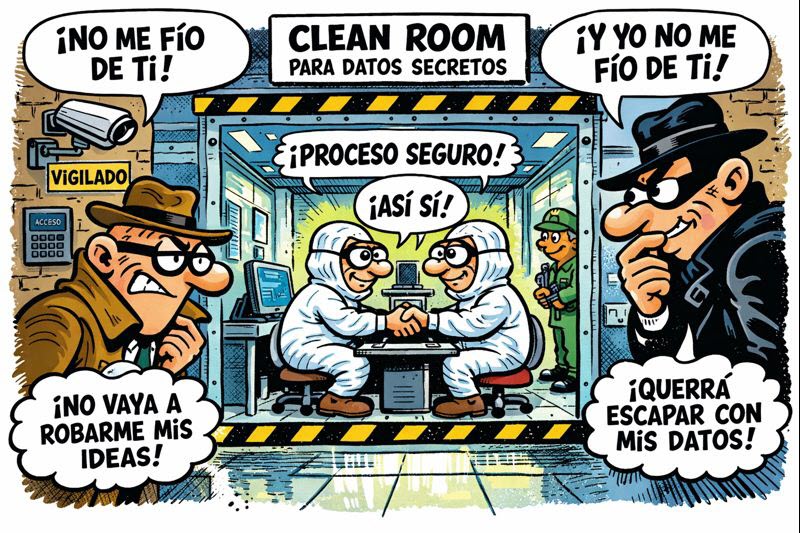
La migración de código legacy entre organizaciones plantea un problema estructural de confianza: el cliente no quiere exponer su propiedad intelectual y el proveedor no puede revelar su tecnología de transformación. Un entorno clean room basado en Azure Confidential Computing resuelve este dilema trasladando la confianza desde personas y contratos hacia garantías criptográficas verificables. Mediante enclaves de hardware, atestación remota y cifrado extremo a extremo, es posible transformar código VB6 a .NET sin que ninguna de las partes tenga acceso al código o a los algoritmos de la otra, incluso durante el procesamiento. El resultado es una arquitectura viable en producción que protege la IP, reduce el riesgo operativo y habilita modernización segura sin confianza ciega.
Workflows deterministas, agentes autónomos y modelos híbridos suelen mezclarse bajo el paraguas de “arquitectura de IA”, como si fueran sinónimos. No lo son.
Aunque comparten terminología y tecnología, representan formas muy distintas de diseñar procesos y delegar decisiones. En este artículo se clarifica qué es cada uno, cuándo utilizarlo y por qué confundirlos suele acabar en sistemas frágiles y difíciles de gobernar.
Hace tiempo —mucho antes de que existiera la etiqueta...
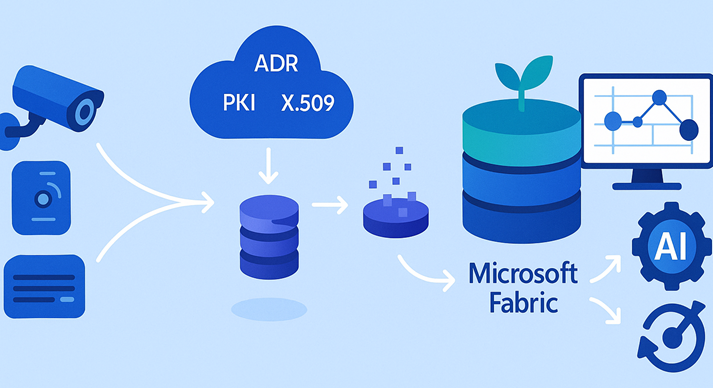
En muchos foros se siente que IoT Hub está muerto, que Microsoft ya no hace nada con él… pero nada más lejos de la realidad. Basta con ver las últimas novedades en preview de IoT Hub, comparar con proyectos activos en GitHub como Azure IoT Edge, y entender cómo Microsoft posiciona estos servicios, para notar que el ecosistema IoT de Azure está más vivo y maduro que nunca.
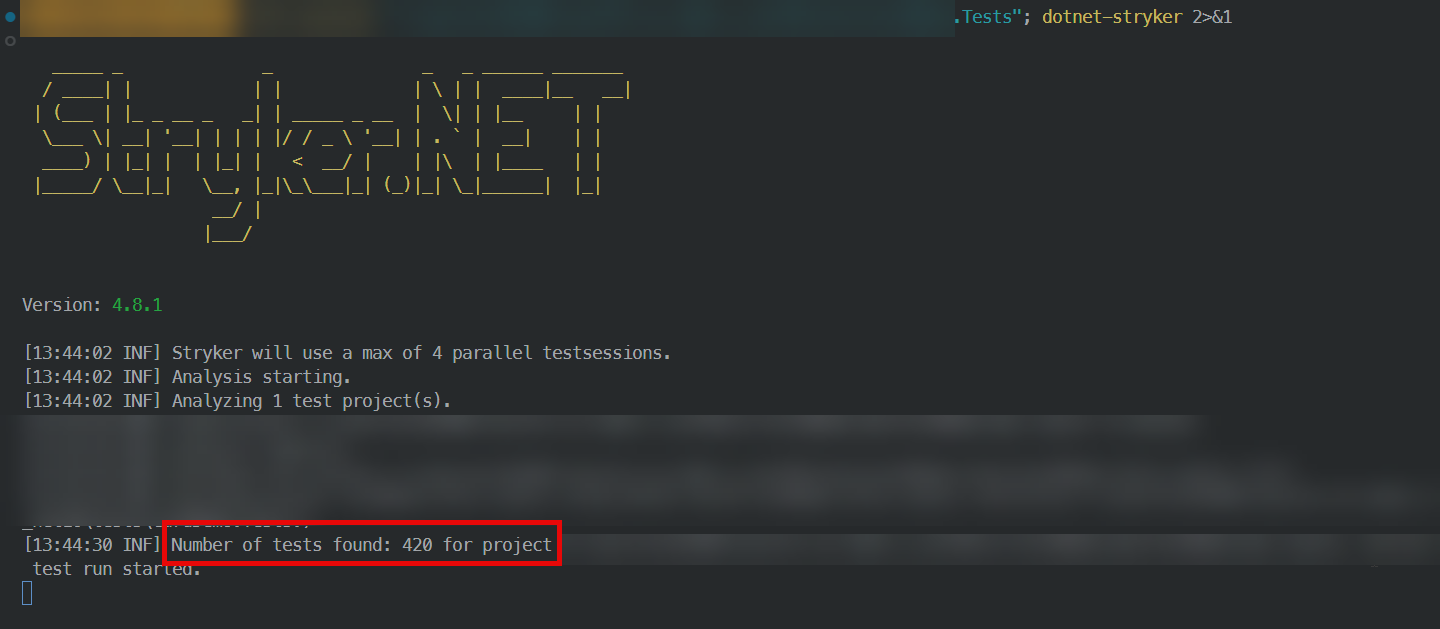
Durante años, en distintos foros, revisiones técnicas, comunidades internas y sesiones de arquitectura, he repetido siempre lo mismo:
el code coverage NO es una métrica fiable de calidad de tests. Y aun así, periódicamente alguien vuelve a preguntar.

SDD coloca la especificación en el centro del desarrollo: define con claridad qué debe hacer el sistema antes de escribir una línea de código, reduciendo ambigüedades y alineando a todo el equipo desde el inicio.
Con AURORA-IA vamos un paso más allá: combinamos spec-centricidad con tests, gobernanza, trazabilidad, pipeline y automatización IA + humana — transformando la spec en una casa real, lista para vivir y crecer con control.
Siempre que pido o propongo algo es por qué se puede hacer, aquí la demo que demuestra como en unos 45 minutos tenemos una recreación de un juego muy sencillo. Veamos como.
Adoptar AURORA-IA no es añadir una herramienta, sino incorporar una forma moderna de trabajar donde la intención, la especificación viva y los contratos de comportamiento se convierten en el centro del desarrollo asistido por IA. Entra para ver de que va esta metodología.